Hai să vă povestesc ce se întâmplă acum în lumea cyber security, pentru că e destul de serios. PHP, limbajul de programare care stă la baza unei părți enorme din internet, are niște vulnerabilități critice care tocmai au fost făcute publice. Și cum era de așteptat, hackerii nu au stat să se gândească de două ori.
Cloudflare, una dintre cele mai mari firme de cloud din lume, a raportat ce a văzut imediat după ce vulnerabilitățile au ieșit la iveală. CEO-ul companiei, Matthew Prince, a povestit că au fost mii de încercări de exploatare chiar înainte de anunțul oficial, apoi zeci de mii în primele 45 de minute, sute de mii în doar două ore, iar ulterior numărul a ajuns la milioane. Amazon a raportat și el exploatare activă a acelorași breșe. Vorbim despre atacuri care vizează atât guverne, cât și companii private din toată lumea. Practic, în momentul în care o vulnerabilitate ca asta devine publică, începe o cursă contra cronometru între cei care vor să o repare și cei care vor să o exploateze cât mai repede, înainte să fie acoperită.
De ce contează asta pentru voi? Pentru că PHP nu e un limbaj obscur folosit de câțiva nerds. E folosit de o parte masivă din site-urile și aplicațiile web pe care le folosim zilnic, de la platforme de e-commerce până la sisteme guvernamentale. Când o breșă de securitate de nivelul asta apare într-un limbaj atât de răspândit, impactul potențial e uriaș, nu e vorba doar de un site sau două, ci de o infrastructură întreagă care poate fi vulnerabilă.
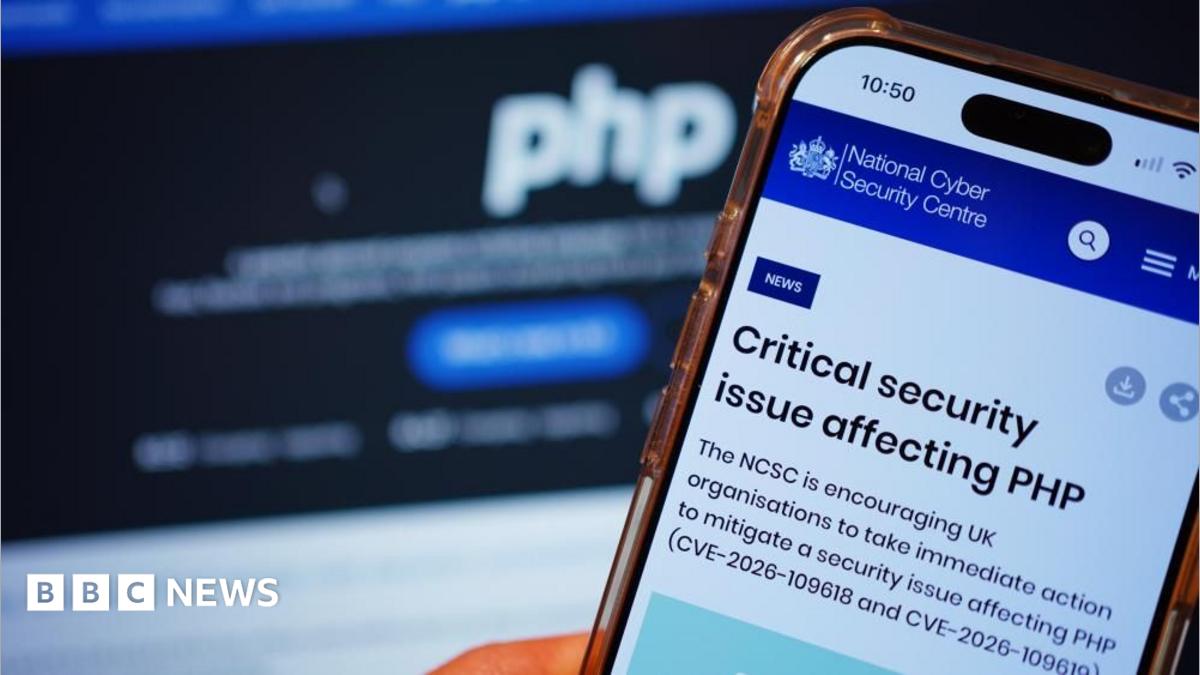
Concret, e vorba despre două vulnerabilități numite CVE-2026-109618 și CVE-2026-109619, cunoscute și sub denumirea PHP2Shell. Firmele și guvernele din toată lumea se grăbesc acum să aplice patch-urile necesare, iar vulnerabilitățile au fost deja corectate în versiunile PHP 8.5.12, 8.4.27, 8.3.36 și 8.2.35. Problema e că între momentul în care o vulnerabilitate e descoperită și momentul în care toată lumea reușește să își actualizeze sistemele, există o fereastră de oportunitate pentru atacatori. Și din cate se vede, hackerii au profitat masiv de această fereastră, lansând atacuri în masă aproape instant.
Dacă lucrați în domeniul IT sau administrați site-uri bazate pe PHP, verificați urgent dacă aveți patch-urile la zi, în special versiunile menționate mai sus. Iar dacă sunteți doar utilizatori obișnuiți, e un bun reminder că securitatea cibernetică nu e doar treaba altora, infrastructura de care depindem zilnic e mai fragilă decât pare, și uneori o simplă breșă într-un limbaj de programare poate avea consecințe globale.
Tech & AI·23 oct. 2026
Hackerii exploatează în masă breșele critice din PHP
Milioane de încercări de hacking au lovit guverne și companii după ce au fost descoperite breșele critice din PHP. Firmele se grăbesc să aplice patch-urile înainte să fie prea târziu.
de Redactia SOMSOM NEWS3 min citire