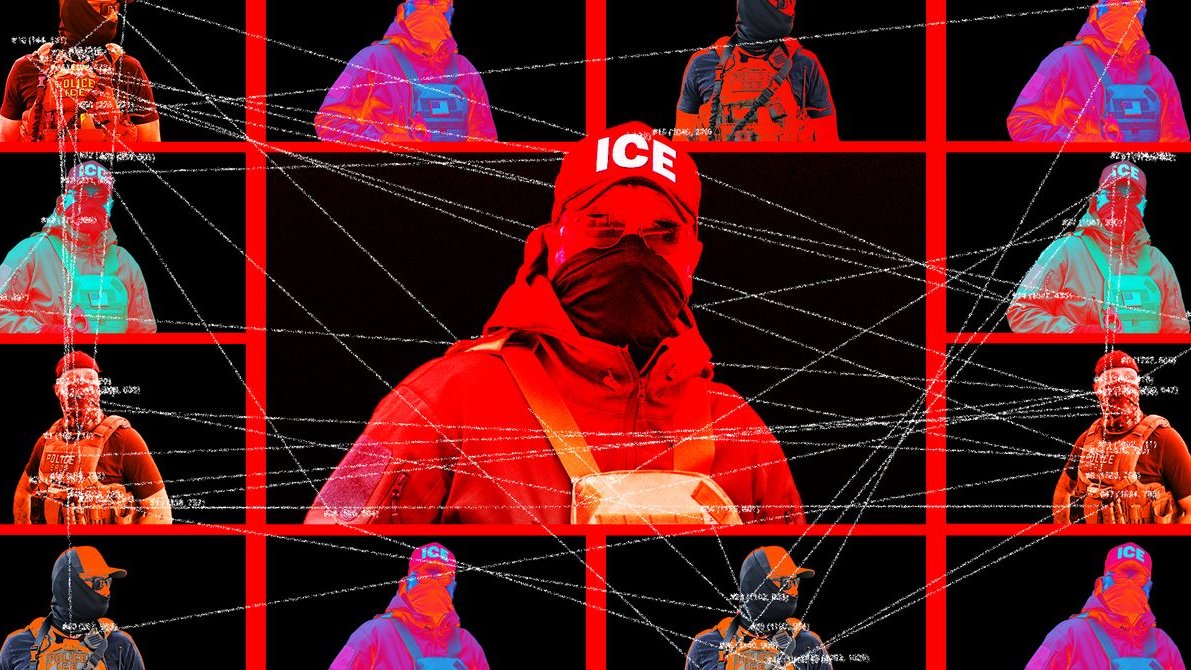
Un grup care se autointitulează Department of Peace a scos la lumină una dintre cele mai mari scurgeri de date din istoria Departamentului pentru Securitate Internă al SUA. Potrivit WIRED, fișierele expun detalii despre peste 40.000 de angajați și contractori ai DHS și ai agențiilor din subordine, deși cifrele variază între surse. Printre ei se numără agenți ICE și CBP, iar unii dintre ei lucrează sub acoperire.
Conform WIRED, arhiva include adrese de email, numere de telefon și adrese de birou. Mai mult decât atât, ea cuprinde referințe la sisteme interne și informații sensibile despre programe de supraveghere și operațiuni sub acoperire. Practic, scurgerea oferă o hartă a modului în care e organizat DHS și a felului în care lucrează.
Arhiva, botezată «Icepick», a fost publicată miercuri de organizația de transparență Distributed Denial of Secrets (DDoSecrets). Cercetătoarea în securitate cibernetică și jurnalista maia arson crimew a avut acces la ea înainte de publicare și a construit un site în care datele pot fi căutate. Potrivit WIRED, hackerii au lăsat un mesaj: «Ei au informațiile noastre, deci e corect să le avem și noi pe ale lor». DDoSecrets susține că datele provin din sistemul de autentificare Okta folosit de DHS. Un purtător de cuvânt al Okta a declarat că firma nu are cunoștință de nicio breșă și că nu există dovezi că datele sau sistemele sale ar fi fost compromise.
Înregistrările au fost actualizate ultima dată pe 19 august 2026. Ele acoperă DHS și șapte agenții componente, inclusiv ICE, CBP și serviciul de cetățenie și imigrare, USCIS.
Ce conțin, de fapt, fișierele
Potrivit analizei făcute de WIRED, angajații CBP reprezintă peste jumătate dintre înregistrări. ICE are aproximativ 10.000 de nume, iar o treime dintre ele aparțin Homeland Security Investigations (HSI), brațul de investigații al agenției. BBC a numărat în schimb circa 6.600 de înregistrări legate de ICE, diferențele arătând cât de greu e de stabilit o cifră exactă. Alte 6.200 de înregistrări sunt legate de USCIS. Aproape 1.000 aparțin CISA, agenția de securitate cibernetică, iar mai mult de jumătate dintre ei sunt contractori. În total, scurgerea acoperă cam o șeptime din forța de muncă a DHS.
Fișierele arată și cum e împărțit accesul la sistemele interne. Există peste 55.000 de grupuri de permisiuni, iar aproape toți cei din arhivă au acces la cel puțin câteva sisteme. În cazul HSI, 39 de angajați din mai multe birouri regionale aparțin unor grupuri cu «CUC» în nume. Documentele depuse în instanță spun că sigla ar însemna «certified undercover operation», adică operațiune certificată sub acoperire.
Un alt grup, aparent din zona St. Paul, Minnesota, face trimitere la «Keyhole». Acte din instanță descriu Keyhole ca o operațiune sub acoperire care a finanțat recenta supraveghere de către HSI a grupurilor de protest din Minneapolis. Alte grupuri menționează un «Communications Intercept Center TechOps», un program de interceptări de tip «Title III» pentru wiretaps și un «Illicit Sensor Intercept Program».
Numele grupurilor sugerează și ce unelte folosește departamentul: acces la dosare din instanțele de imigrare, extragere de date din telefoane confiscate și supraveghere. Apar platforma de investigații Falcon de la Palantir și PenLink, care analizează înregistrări telefonice și social media. Alte grupuri vorbesc despre ChatGPT, Gemini și Copilot, iar unul, numit «Grok.com», include opt oficiali tehnologici ai DHS, printre care fostul director de informatică și fostul director de date.
De ce contează
Pentru un agent sub acoperire, expunerea poate însemna sfârșitul unei operațiuni. Poate însemna și risc personal, mai ales când vorbim de numere de telefon și adrese de birou. WIRED arată că 13 oameni din conducere au exceptări de la filtrul web al departamentului, între ei fosta șefă DHS Kristi Noem și fostul CIO Antoine McCord. Nici Noem, nici McCord și nici ceilalți nominalizați nu au răspuns solicitărilor de comentarii.
Alexander Leslie, expert în securitate națională la compania de threat intelligence Recorded Future, a spus că, dacă datele sunt autentice și actuale, arhiva e «o resursă de informații extraordinar de valoroasă» pentru cei care vor să pătrundă în DHS. Combinată cu alte date compromise sau comerciale, ea ar permite unui adversar să găsească angajați vulnerabili și să construiască tentative convingătoare de uzurpare de identitate. Cu alte cuvinte, miza nu e doar rușinea, ci și riscul unor atacuri țintite.
Contextul politic
Scurgerea vine într-un moment în care DHS își urmărește agresiv criticii. Departamentul a încercat să demascheze utilizatori anonimi de pe rețelele sociale, să obțină date despre protestatari și să primească mandate pentru instrumente de supraveghere îndreptate asupra jurnaliștilor. Încă de la începutul celui de-al doilea mandat Trump, guvernul federal a încercat să ascundă numele și chipurile angajaților DHS. Agenția a lărgit și definiția termenului «doxing», astfel încât să includă publicarea unor fapte elementare despre funcționari publici, cum ar fi numele și titulatura.
Expunerea survine și după o altă breșă, în care grupul ShinyHunters a pretins că a furat informații personale despre aproape toți angajații FBI și familiile lor. Autoritățile au arestat mai mulți suspecți și au reținut încă unul, bănuit că face parte din grup.
Crimew spune că nu crede că ar trebui să ne lăsăm intimidați de DHS ca să nu mai cercetăm instituția. DHS și Departamentul de Justiție nu au răspuns solicitării WIRED de comentarii, iar FBI a trimis întrebarea către DHS. Ulterior, DHS a declarat public că are cunoștință de o posibilă breșă și că lucrează la rezolvarea ei.
Ce urmează
Rămâne de văzut cât de autentic și cât de actual este întregul set de date, deoarece sursa principală e un grup care nu și-a dezvăluit identitatea. Un lucru e clar: fișierele sunt deja publice și căutabile, iar o scurgere de acest fel nu mai poate fi retrasă. Pentru DHS, urmează probabil o perioadă de schimbări de parole, mutări de personal și reevaluări ale operațiunilor sub acoperire. Pentru agenții expuși, efectele pot dura mult mai mult.
Trending·29 oct. 2026
Hackerii au scurs datele a 41.000 de angajați DHS
Telefoane, adrese de email și birouri ale agenților ICE și CBP, puse pe internet. Până și programele sub acoperire apar în fișiere.
de Redactia SOMSOM NEWS4 min citire